
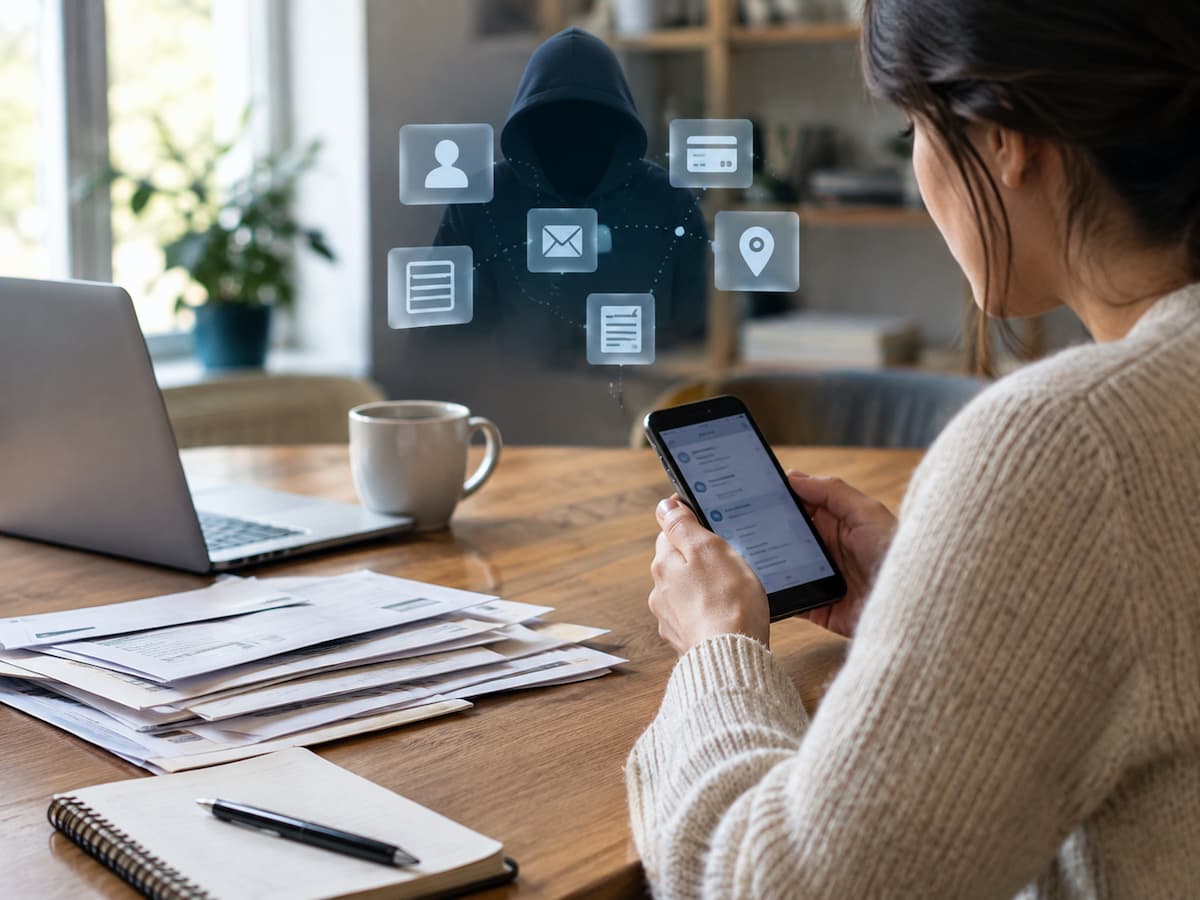
El robo de identidad financiera suele imaginarse como un acontecimiento dramático: alguien roba una contraseña bancaria, obtiene un número de tarjeta de crédito o entra en una cuenta. Esas situaciones ocurren, pero el robo de identidad financiera también puede comenzar mucho antes, con información que por sí sola no parece tener importancia financiera.
Una persona puede compartir públicamente su nombre completo, lugar de trabajo, fecha de nacimiento, número de teléfono, dirección de correo electrónico, ubicación o una fotografía de un documento. Ninguno de esos datos necesariamente permite a otra persona acceder directamente a una cuenta bancaria. El problema es que la información rara vez permanece aislada. Cuando se combinan varios datos, pueden ayudar a alguien a hacerse pasar por el titular de una cuenta, responder preguntas de identidad, hacer que una solicitud fraudulenta parezca más creíble o dirigirse a la persona con un mensaje más convincente.
Esto cambia la forma en que debería considerarse la información financiera. La pregunta no es simplemente: «¿Compartí mi contraseña bancaria?». También es: «¿Qué podría averiguar alguien sobre mí al combinar varios datos comunes?».
Comprender esta diferencia puede hacer que la protección frente al robo de identidad financiera sea mucho más práctica.
La Información Puede No Parecer Financiera al Principio
Algunos datos tienen una relación financiera evidente. Un número de tarjeta de débito, una contraseña de banca en línea, un documento fiscal o un número de cuenta claramente requieren protección. Otra información parece inofensiva porque no puede utilizarse por sí sola para mover dinero.
El nombre completo es un buen ejemplo. Normalmente es necesario para las comunicaciones y transacciones cotidianas, por lo que mantenerlo completamente privado no es realista ni necesario. Lo mismo ocurre con el nombre de un empleador, una dirección de correo electrónico profesional o una descripción general del lugar donde vives.
El riesgo puede aparecer cuando estos datos se combinan con información procedente de otros lugares. Supongamos que un perfil público muestra el nombre completo de una persona y su empleador. Una publicación en redes sociales revela su fecha de nacimiento. Un perfil antiguo en línea contiene un número de teléfono. Un directorio empresarial proporciona una dirección de correo electrónico. Una fotografía publicada meses atrás muestra parte de un documento o una carta relacionada con una cuenta en el fondo.
Por separado, estos datos pueden parecer poco importantes. Juntos, crean una imagen mucho más detallada de la persona.
Esa imagen puede hacer que un mensaje fraudulento parezca legítimo. También puede ayudar a un atacante a decidir qué institución financiera, empleador, servicio de pago o método de contacto tiene más probabilidades de llamar la atención de la persona.
El punto importante es que la información de identidad tiene valor por combinación. Su utilidad para un defraudador puede aumentar cuando se combina con otros datos, aunque ninguna de las piezas individuales sea una contraseña.
Un Dato Público Puede Volverse Más Útil Cuando Se Combina con Otro
Consideremos un ejemplo ficticio.
Una persona se identifica públicamente como empleada de una empresa determinada. Su perfil profesional incluye su nombre y correo electrónico laboral. Otro perfil en redes sociales muestra su fecha de nacimiento y la ciudad donde vive. En otro lugar, menciona que se ha mudado recientemente y que está actualizando sus cuentas financieras.
Ninguna de estas publicaciones contiene una contraseña bancaria ni un número de cuenta.
Sin embargo, alguien que intenta hacerse pasar por esa persona ahora tiene varias pistas útiles. Conoce su nombre, empleador, posible formato de correo electrónico, ubicación aproximada y un acontecimiento reciente relacionado con la administración financiera. Esto puede ayudar a un atacante a crear una historia creíble.
Por ejemplo, un mensaje fraudulento podría afirmar que es necesario volver a confirmar una cuenta de nómina, actualizar un perfil de pagos o que una transferencia se ha retrasado debido a un cambio de dirección.
La información no dio al atacante acceso directo a la cuenta. Ayudó a construir credibilidad.
Por eso el robo de identidad no debería entenderse únicamente como un problema de credenciales robadas. A veces, el primer recurso valioso no es el acceso en sí, sino la información que facilita la suplantación de identidad.
El Riesgo Real Suele Estar en la Historia Construida Alrededor de la Información
Las comunicaciones financieras fraudulentas suelen depender de una explicación creíble.
Un mensaje genérico que diga «Tu cuenta tiene un problema. Haz clic aquí» puede recibir poca atención. Un mensaje que mencione al empleador de una persona, una compra reciente, su banco, un servicio de pago o una supuesta actividad de su cuenta puede parecer mucho más relevante.
Por lo tanto, la información personal puede utilizarse para mejorar la historia que rodea una solicitud fraudulenta.
Imagina que recibes un mensaje que contiene tu nombre y hace referencia a una empresa con la que realmente trabajas. Eso no demuestra que el mensaje sea auténtico. Simplemente significa que el remitente conoce algo sobre ti.
El mismo principio se aplica a las llamadas telefónicas. Una persona que llama puede conocer tu nombre, ubicación aproximada o institución financiera. Puede utilizar esos datos al principio de la conversación para crear la impresión de que llama desde una organización legítima.
Esto crea una distinción importante:
| Lo que Observas | Lo que Realmente Indica |
|---|---|
| El remitente conoce tu nombre | Tu nombre puede estar disponible públicamente o haberse obtenido de otro lugar |
| El mensaje menciona a tu empleador | El remitente puede haber recopilado información profesional |
| La persona que llama conoce tu banco | La información puede proceder de una exposición anterior, datos comerciales u otra fuente |
| El mensaje contiene tu dirección de correo electrónico | La dirección puede haber aparecido en otro servicio o lugar público |
| El remitente conoce un acontecimiento reciente de tu vida | La información puede haberse obtenido de redes sociales u otras fuentes públicas |
| El mensaje incluye varios datos personales correctos | Puede estar personalizado, pero la personalización por sí sola no demuestra que sea legítimo |
El último punto es especialmente importante. La información personal correcta no equivale a una prueba de identidad.
Una institución legítima puede conocer información personal sobre ti, pero un impostor también puede conocer parte de esa información.
Algunos Acontecimientos de la Vida Revelan Naturalmente Más Información Financiera
Ciertos acontecimientos suelen provocar que se comparta una gran cantidad de información.
Mudarse a una nueva vivienda puede implicar anunciar una nueva ciudad o vecindario. Comenzar un nuevo empleo puede revelar el nombre del empleador. Comprar o vender una propiedad puede generar registros públicos o semipúblicos en algunas jurisdicciones. Crear una empresa puede implicar publicar información de contacto. Celebrar un cumpleaños puede revelar una fecha que resulta útil en preguntas relacionadas con la identidad.
Las personas también comparten a veces fotografías de documentos cuando piden ayuda en línea. Un documento puede contener más información de la que la persona imagina. Incluso si se cubren los campos más sensibles, otros datos visibles pueden proporcionar un contexto útil.
Esto no significa que las personas deban evitar hablar de acontecimientos cotidianos. Un enfoque más útil consiste en reconocer cuándo una publicación o fotografía está revelando varios atributos de identidad al mismo tiempo.
Antes de compartir un documento o una captura de pantalla, mira más allá del número sensible más evidente. Comprueba si aparecen:
- Nombre legal completo
- Dirección o parte de la dirección
- Número de teléfono
- Dirección de correo electrónico
- Números de cliente o de referencia
- Información del empleador
- Fechas de nacimiento u otras fechas identificativas
- Nombres de usuario de cuentas
- Códigos de barras o códigos QR
- Números de documentos
- Firmas
- Datos que revelen qué institución financiera o servicio utilizas
Una captura recortada puede ser más segura que una sin recortar porque elimina información que no necesita ser visible.
Las Capturas de Pantalla Merecen Más Atención de la que Suelen Recibir
Las capturas de pantalla son especialmente fáciles de subestimar.
Alguien puede hacer una captura para mostrar un problema con un pago, demostrar un error, preguntar si una factura parece correcta o pedir ayuda técnica. El problema visible puede parecer una sola transacción.
Sin embargo, la misma pantalla también podría mostrar el nombre de la persona, su dirección de correo electrónico, el nombre que utiliza para la cuenta, una referencia de transacción, parte de un número de cuenta, información del comercio, el saldo u otros datos relacionados con el problema principal.
El peligro no consiste necesariamente en que todos los datos visibles puedan utilizarse inmediatamente para robar dinero. En cambio, la captura puede añadir otra pieza a un perfil de información que ya existe en otros lugares.
Por eso resulta útil eliminar la información innecesaria incluso cuando los datos restantes no parecen especialmente sensibles.
Si una persona solo necesita ayuda para comprender el estado de un pago, por ejemplo, quizá no haya ninguna razón para mostrar su nombre completo, dirección de correo electrónico, referencia de transacción o actividad de cuenta no relacionada.
El objetivo no es ocultar todos los datos. Es compartir la cantidad mínima de información necesaria para el propósito concreto.
La Información También Puede Ayudar en Ataques Contra la Recuperación de Cuentas
La recuperación de cuentas merece especial atención porque se encuentra entre la información de identidad y el acceso a una cuenta.
Muchos servicios en línea necesitan algún método para determinar si la persona que solicita recuperar una cuenta es realmente su titular. El proceso exacto varía considerablemente según el proveedor, y los sistemas modernos pueden utilizar varias comprobaciones de seguridad. Aun así, la información personal puede seguir siendo relevante durante los intentos de suplantación.
La información compartida públicamente puede ayudar en algunos casos a un atacante a adivinar respuestas a preguntas personales, identificar cuentas relacionadas, reconocer relaciones familiares o profesionales o determinar qué canales de recuperación podrían ser objetivos interesantes.
Por eso una cuenta puede seguir siendo vulnerable incluso después de que su propietario cambie la contraseña.
Si alguien ya ha obtenido suficiente información para comprender la identidad y las relaciones de una persona, el problema de seguridad puede implicar algo más que la contraseña original.
Para quienes están enfrentando un posible acceso no autorizado a una cuenta, un paso útil es organizar los datos de recuperación en lugar de cambiar configuraciones al azar. Una lista de comprobación de seguridad de cuentas financieras puede ayudar a estructurar los datos de la cuenta, contacto, autenticación, recuperación y documentación que podrían necesitar revisión.
El Segundo Problema: Una Pequeña Filtración de Identidad Puede Dar Lugar a una Solicitud Financiera Más Convincente
Una consecuencia de la exposición de información que a menudo se pasa por alto es que puede aumentar la credibilidad de un intento de fraude posterior.
Imagina que una persona menciona públicamente que trabaja con un determinado proveedor. Semanas después, alguien envía una factura utilizando el nombre del proveedor y se dirige correctamente al destinatario.
La factura puede seguir siendo fraudulenta.
La información expuesta no creó por sí sola la factura falsa. Simplemente proporcionó al remitente suficiente contexto para hacer que la solicitud pareciera más familiar.
Por eso una solicitud de pago inesperada debería evaluarse basándose en la forma en que se solicita el pago, no únicamente en si el remitente conoce algún dato sobre ti.
Cuando recibas una solicitud financiera inesperada, considera preguntas como estas:
- ¿Esperabas recibir esta solicitud?
- ¿Utiliza el canal de comunicación habitual?
- ¿Ha cambiado el destino del pago?
- ¿La solicitud exige una urgencia inusual?
- ¿El importe o la explicación son diferentes de los de transacciones anteriores?
- ¿Puedes confirmar la solicitud de forma independiente utilizando datos de contacto en los que ya confías?
- ¿El remitente te pide que evites un proceso establecido?
Un nombre conocido no elimina la necesidad de verificar la solicitud.
Los Datos de Pago Modificados Merecen Separarse de las Preguntas de Identidad
Existe una diferencia importante entre «¿Quién se está poniendo en contacto conmigo?» y «¿A dónde debería enviarse este pago?».
Una persona puede identificar correctamente a un proveedor, cliente, empleado o institución financiera legítima y aun así recibir instrucciones de pago fraudulentas.
Por ejemplo, un atacante podría hacerse pasar por una empresa legítima mientras solicita que una factura se pague a una cuenta diferente. La identidad de la empresa puede ser real; el destino del pago puede no serlo.
Por eso la verificación financiera no debería terminar después de confirmar la identidad del remitente.
Cuando cambien los datos de pago, considera ese cambio como un hecho independiente que necesita confirmación. Utiliza un canal de comunicación de confianza en lugar de depender únicamente de los datos de contacto incluidos en el mensaje inesperado.
Esta distinción puede evitar un error de razonamiento común: asumir que, como la información que rodea la solicitud es correcta, la transacción solicitada también debe serlo.
Lo que Compartes Hoy Puede Afectar a lo que Parezca Sospechoso Mañana
Una forma útil de pensar en la exposición de identidad es como una línea temporal.
Un dato compartido hoy puede no causar ningún problema evidente. Meses después, puede estar disponible otra pieza de información. Finalmente, un mensaje sospechoso puede contener suficientes datos correctos como para parecer convincente.
Esto hace difícil identificar una publicación o divulgación concreta como la «causa» de un intento de robo de identidad.
En lugar de preguntar: «¿Qué dato fue el que filtré?», puede resultar más útil preguntar: «¿Qué información sobre mí es fácil de reunir actualmente?»
Esa pregunta proporciona una imagen más realista.
Una persona puede revisar sus perfiles públicos y descubrir que su nombre, empleador, dirección de correo electrónico, ubicación y fechas importantes están disponibles en diferentes fuentes. Ninguno de esos datos tiene necesariamente que desaparecer por completo. Sin embargo, en algunos casos puede reducirse la exposición innecesaria.
Por ejemplo, un perfil público antiguo quizá ya no necesite incluir un número de teléfono. Una página profesional puede no necesitar una dirección de correo electrónico personal. Una publicación en redes sociales puede no necesitar mostrar un documento sin ocultar información. Una fotografía de una carta puede no necesitar mostrar los datos de la cuenta que aparecen alrededor.
Reducir la exposición innecesaria es diferente de intentar mantener un secreto perfecto.
Conserva un Registro Cuando Algo Financiero Parezca Sospechoso
Cuando aparece un mensaje sospechoso, una factura, una alerta de inicio de sesión o una solicitud financiera, algunas personas lo eliminan inmediatamente.
Puede parecer una decisión razonable, pero conservar información útil puede facilitar una investigación posterior si realmente se ha comprometido una cuenta o se produce una transacción fraudulenta.
La información que conviene conservar depende de la situación, pero algunos registros útiles pueden incluir:
- Fecha y hora aproximada de la comunicación
- Nombre mostrado por el remitente y dirección de correo electrónico real, cuando esté disponible
- Número de teléfono utilizado en una llamada o mensaje sospechoso
- Importe de la transacción
- Destino del pago o datos de la cuenta mostrados en la solicitud
- Número de factura o referencia
- Capturas de pantalla de mensajes relevantes o de actividad de la cuenta
- Notificaciones sobre cambios de contraseña o configuraciones de seguridad
- Detalles de las acciones que realizaste en respuesta
- Números de confirmación proporcionados por instituciones legítimas, cuando corresponda
Evita reenviar ampliamente material sospechoso simplemente para conservarlo. Guarda los registros de forma segura y proporciónalos a la institución o autoridad correspondiente cuando sea apropiado.
La documentación resulta especialmente útil cuando varios acontecimientos ocurren con poca diferencia de tiempo. Un cambio de contraseña, una notificación de inicio de sesión desconocida, una solicitud de pago inesperada y un cambio sospechoso en la cuenta pueden parecer hechos independientes cuando se consideran por separado. Un registro fechado puede mostrar la secuencia con mayor claridad.
No Toda Exposición Requiere la Misma Respuesta
Un error importante en materia de seguridad financiera consiste en tratar cada dato expuesto como si generara el mismo nivel de peligro.
Que alguien descubra tu nombre profesional público no es lo mismo que que obtenga tus credenciales de banca en línea. Una captura de pantalla que contiene tu nombre y parte de la información de una transacción es diferente de un documento que contiene credenciales financieras completas.
Por lo tanto, la respuesta debería corresponderse con la información involucrada.
| Información o Acontecimiento | Principal Preocupación | Siguiente Consideración Razonable |
|---|---|---|
| Nombre o lugar de trabajo público | Suplantación más específica | Revisa qué información adicional está relacionada públicamente con esos datos |
| Número de teléfono o correo electrónico expuesto | Intentos de contacto más convincentes | Ten cuidado con mensajes financieros y solicitudes de recuperación de cuentas inesperados |
| Captura de pantalla con datos financieros | Acumulación de información | Elimina la exposición innecesaria y supervisa la cuenta o servicio correspondiente |
| Notificación sospechosa de restablecimiento de contraseña | Posible intento de atacar la cuenta | Verifica la notificación de forma independiente y revisa la seguridad de la cuenta |
| Inicio de sesión desconocido o cambio en la cuenta | Posible acceso no autorizado | Contacta con el proveedor correspondiente mediante un canal de confianza |
| Transacción no autorizada | Posible pérdida financiera o uso indebido de la cuenta | Contacta cuanto antes con la entidad financiera o proveedor de pagos |
| Información de autenticación o recuperación expuesta | Mayor preocupación por el acceso a la cuenta | Revisa las configuraciones de autenticación y recuperación y sigue el proceso de seguridad del proveedor |
La tabla no sustituye las instrucciones de la institución. Los servicios financieros tienen procedimientos diferentes, y la respuesta adecuada puede depender exactamente de lo ocurrido.
La idea clave es actuar de forma proporcional: identifica qué información fue expuesta antes de decidir qué debe cambiarse.
Una Revisión Personal Útil Tiene Más que Ver con las Conexiones que con los Secretos
Una revisión práctica de privacidad no exige eliminar todas las cuentas de redes sociales ni negarse a compartir cualquier información en línea.
En cambio, busca las conexiones entre diferentes piezas de información.
Observa qué podría descubrir un desconocido al pasar de un perfil público a otro. ¿Podría relacionar tu nombre completo con tu empleador? ¿Tu empleador con tu correo electrónico laboral? ¿Tu correo laboral con otra cuenta? ¿Tu perfil social con tu ubicación? ¿Tus publicaciones públicas con un acontecimiento financiero reciente?
Este ejercicio puede revelar información que no resulta evidente cuando cada cuenta se observa por separado.
También puedes revisar publicaciones y perfiles antiguos. La información que parecía inofensiva hace varios años quizá ya no necesite seguir siendo pública, especialmente si revela datos de contacto, documentos, patrones de viaje, acontecimientos financieros u otro contexto personal.
El objetivo no es crear un estándar de privacidad imposible. Es hacer que la información de identidad innecesaria sea más difícil de reunir.
Qué Hacer si Crees que Tu Información Ya Ha Sido Utilizada
La exposición de información no significa automáticamente que haya ocurrido un robo de identidad.
Si descubres que un nombre, dirección de correo electrónico, número de teléfono, imagen de un documento u otro dato ha quedado expuesto, primero determina exactamente qué se reveló. Después, busca indicios de uso indebido en lugar de asumir lo peor.
Algunas señales que conviene revisar pueden incluir mensajes inesperados de restablecimiento de contraseña, notificaciones desconocidas de cuentas, cambios que no realizaste, transacciones financieras que no reconoces, nuevas comunicaciones relacionadas con cuentas que no solicitaste o solicitudes de pago que parezcan estar relacionadas con información personal compartida recientemente.
Si existen indicios de que una cuenta ha sido comprometida o de que se ha producido una actividad financiera no autorizada, contacta con el banco, institución financiera, proveedor de pagos u otro servicio correspondiente mediante un canal que hayas verificado de forma independiente. No dependas únicamente de los datos de contacto proporcionados por un mensaje sospechoso.
Si el incidente involucra documentos de identidad, información fiscal u otros asuntos financieros regulados, los pasos adecuados para informar del incidente y protegerte pueden variar según el país. Sigue los procedimientos proporcionados por la institución o autoridad gubernamental correspondiente en lugar de asumir que el proceso de un país se aplica en todas partes.
La Pregunta Más Útil Suele Ser «¿Con Qué Puede Combinarse Esta Información?»
La protección frente al robo de identidad financiera resulta más fácil de entender cuando la información se considera como un conjunto en lugar de una serie de datos aislados.
Tu nombre puede ser algo común. Tu empleador puede ser algo común. Tu dirección de correo electrónico puede ser algo común. Una fecha de nacimiento puede ser algo común. Una fotografía de un documento puede parecer inofensiva después de ocultar el número más evidente.
Pero la combinación puede revelar suficiente contexto como para hacer que una comunicación financiera fraudulenta parezca más creíble.
Eso no significa que cada dato público sea peligroso ni que las personas deban intentar eliminar por completo su presencia en línea. Significa que el valor de la información depende, en parte, de qué otros datos pueden conectarse con ella.
Cuando compartas una captura de pantalla financiera, publiques información sobre un acontecimiento importante de tu vida, publiques datos de contacto o respondas a una solicitud inesperada relacionada con una cuenta, considera el panorama general de la información. Pregunta qué sabe ya el destinatario, qué aporta la nueva información y si los datos que estás compartiendo son realmente necesarios.
Si un mensaje sospechoso o una solicitud de pago es la preocupación inmediata, una lista de comprobación del riesgo de estafas financieras puede ayudarte a examinar la solicitud de forma sistemática en lugar de basarte únicamente en si el remitente parece conocido.
El robo de identidad financiera puede comenzar mucho antes de que desaparezca dinero de una cuenta. A veces, el primer paso consiste simplemente en hacer que la identidad de una persona sea más fácil de reconstruir. Reconocer esa etapa temprana permite reducir la exposición innecesaria, cuestionar las solicitudes financieras inusualmente personalizadas, documentar correctamente la actividad sospechosa y responder según lo que realmente ha ocurrido, en lugar de actuar basándose únicamente en lo que podría haber sucedido.
Preguntas Frecuentes
1. ¿Puede alguien robar mi identidad simplemente por conocer mi nombre?
Conocer únicamente tu nombre normalmente no proporciona acceso a una cuenta financiera. Los nombres se comparten ampliamente y suelen estar disponibles públicamente. La preocupación está en qué información adicional puede relacionarse con ese nombre. Un perfil de identidad completo reunido a partir de varias fuentes puede facilitar la suplantación o hacer que un fraude dirigido resulte más convincente.
2. ¿Debería eliminar toda mi información personal de las redes sociales?
No necesariamente. Un enfoque más práctico consiste en revisar si cada dato realmente necesita ser público. Eliminar números de teléfono innecesarios, direcciones de correo electrónico personales, imágenes de documentos, datos precisos de ubicación u otro contexto sensible puede reducir la cantidad de información que puede reunirse sobre ti.
3. ¿Un mensaje financiero personalizado demuestra que el remitente es legítimo?
No. Un mensaje puede contener información personal correcta y aun así proceder de una persona no autorizada. La personalización es una señal de riesgo que merece atención, pero no constituye una prueba de identidad. Las solicitudes financieras deben seguir verificándose mediante un canal establecido y de confianza cuando corresponda.
4. ¿Qué debo hacer si accidentalmente publiqué un documento financiero en línea?
Elimina la publicación o imagen si es posible y determina exactamente qué información quedó visible. Si el documento contenía información financiera o de identidad sensible, considera contactar con la organización que lo emitió y preguntar qué medidas de protección son apropiadas. Conserva un registro de qué información quedó expuesta y cuándo descubriste la exposición.
5. ¿Una dirección de correo electrónico expuesta constituye una emergencia financiera?
Una dirección de correo electrónico expuesta por sí sola no necesariamente indica una emergencia. Las direcciones de correo electrónico se comparten habitualmente por motivos legítimos. La situación merece mayor atención si la dirección está vinculada a cuentas financieras, se utiliza para recuperar cuentas o empieza a recibir mensajes sospechosos de inicio de sesión, restablecimiento de contraseña o actividad financiera.