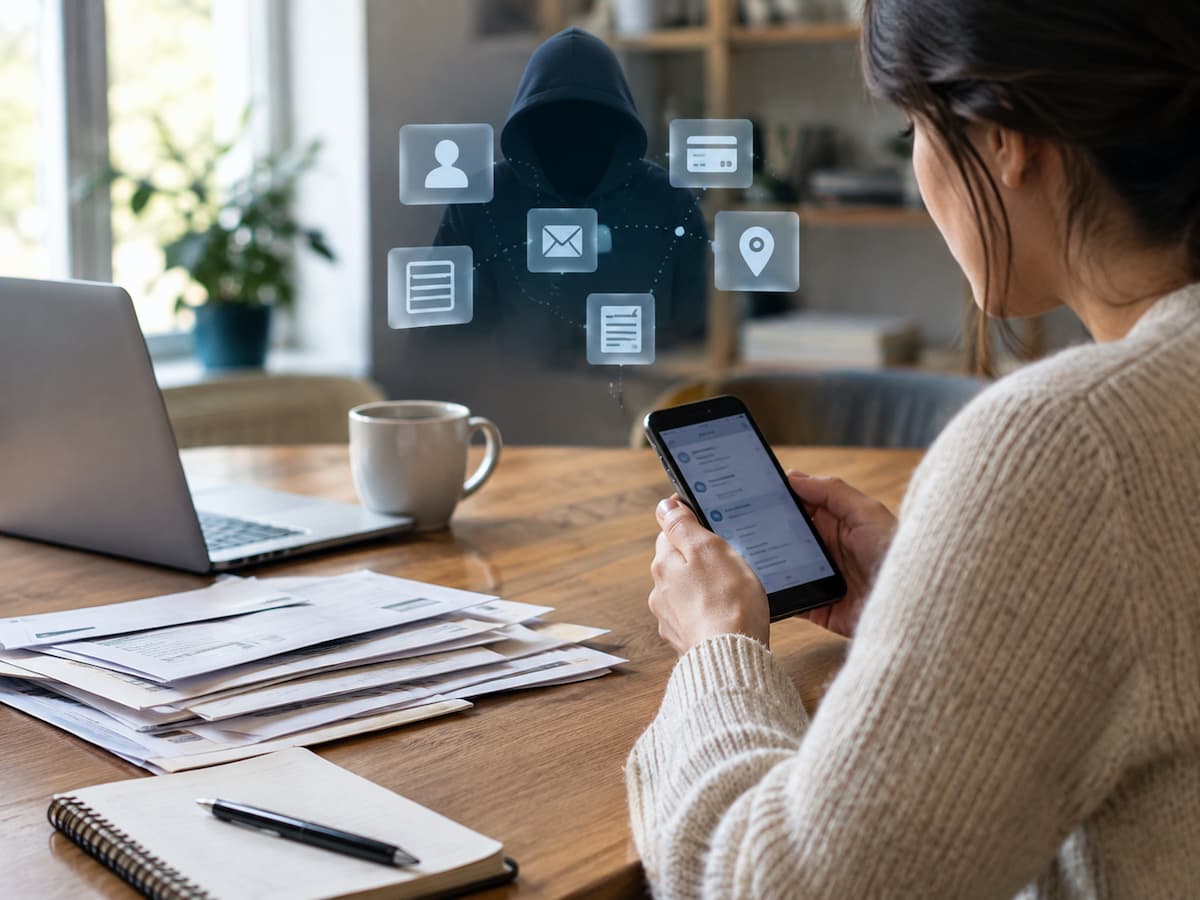
El Robo de Identidad Financiera Puede Comenzar con Información que Ya Compartes
1. El peligro invisible del “oversharing”: Cuando la vida personal se vuelve pública
Datos cotidianos que los estafadores recopilan sin esfuerzo:
-
Fechas de nacimiento, aniversarios y efemérides: Publicar un mensaje de agradecimiento por felicitaciones de cumpleaños con la fecha exacta alimenta de forma directa las bases de datos que los estafadores utilizan para recuperar contraseñas o superar preguntas de verificación bancaria.
-
Geolocalización y check-ins en tiempo real: Anunciar que estás de viaje fuera de la ciudad durante dos semanas no solo avisa a los ladrones tradicionales sobre una vivienda desatendida; también alerta a los delincuentes digitales de que estarás distraído, con menor acceso a tus equipos habituales y con menor capacidad de supervisar tus alertas de transacciones.
-
Nombres de mascotas, colegios de infancia y parientes: ¿Te suena familiar la pregunta de seguridad clásica “¿Cómo se llamaba tu primera mascota?” o “¿En qué calle creciste?” Esas respuestas suelen estar expuestas públicamente en las secciones de comentarios de tus álbumes fotográficos familiares sin que notes el riesgo.
2. Los cuestionarios virales de internet: Una trampa de ingeniería social
-
El mecanismo de la trampa: Los datos solicitados en estos retos coinciden exactamente con los patrones de las preguntas de validación e identidad que utilizan los servicios de atención al cliente de bancos, aseguradoras y pasarelas de pago para verificar que “eres tú” cuando llamas para desbloquear un acceso.
-
El impacto real: Al responder públicamente a estos retos lúdicos, estás entregando en bandeja de plata las respuestas exactas a tus propias preguntas de seguridad financiera.
3. El rastro digital en foros, registros públicos y comercios en línea
A. Reseñas y quejas públicas vinculadas a datos reales
B. El peligro latente del reciclaje de credenciales
-
Dado que una gran parte de los usuarios utiliza la misma combinación de clave en su correo personal y en sus accesos bancarios, los estafadores aplican programas automatizados (credential stuffing) para intentar entrar a tus finanzas en cuestión de segundos.
4. Protocolo de defensa: Cómo minimizar la exposición y proteger tu identidad
-
Audita la privacidad de tus perfiles: Configura todas tus cuentas de redes sociales como estrictamente privadas. Revisa periódicamente quién tiene acceso a tus listas de amigos, publicaciones históricas y galerías de imágenes.
-
Ignora por completo los retos virales biográficos: Nunca respondas a cuestionarios en línea que involucren detalles de tu infancia, historial familiar o datos biográficos. Trata tus recuerdos personales como información confidencial de alto valor.
-
Implementa contraseñas únicas con un gestor seguro: No repitas jamás la misma clave en plataformas diferentes. Utiliza un generador de contraseñas robustas y un gestor de confianza para que cada cuenta disponga de una combinación indescifrable.
-
Configura la Autenticación de Dos Factores (2FA): Incluso si un atacante logra deducir o filtrar tu contraseña gracias a información expuesta, el uso obligatorio de un segundo factor independiente (como una app autenticadora) bloqueará el acceso de forma definitiva.
Conclusión
Preguntas Frecuentes
1. ¿Puede alguien robar mi identidad simplemente por conocer mi nombre?
Conocer únicamente tu nombre normalmente no proporciona acceso a una cuenta financiera. Los nombres se comparten ampliamente y suelen estar disponibles públicamente. La preocupación está en qué información adicional puede relacionarse con ese nombre. Un perfil de identidad completo reunido a partir de varias fuentes puede facilitar la suplantación o hacer que un fraude dirigido resulte más convincente.
2. ¿Debería eliminar toda mi información personal de las redes sociales?
No necesariamente. Un enfoque más práctico consiste en revisar si cada dato realmente necesita ser público. Eliminar números de teléfono innecesarios, direcciones de correo electrónico personales, imágenes de documentos, datos precisos de ubicación u otro contexto sensible puede reducir la cantidad de información que puede reunirse sobre ti.
3. ¿Un mensaje financiero personalizado demuestra que el remitente es legítimo?
No. Un mensaje puede contener información personal correcta y aun así proceder de una persona no autorizada. La personalización es una señal de riesgo que merece atención, pero no constituye una prueba de identidad. Las solicitudes financieras deben seguir verificándose mediante un canal establecido y de confianza cuando corresponda.
4. ¿Qué debo hacer si accidentalmente publiqué un documento financiero en línea?
Elimina la publicación o imagen si es posible y determina exactamente qué información quedó visible. Si el documento contenía información financiera o de identidad sensible, considera contactar con la organización que lo emitió y preguntar qué medidas de protección son apropiadas. Conserva un registro de qué información quedó expuesta y cuándo descubriste la exposición.
5. ¿Una dirección de correo electrónico expuesta constituye una emergencia financiera?
Una dirección de correo electrónico expuesta por sí sola no necesariamente indica una emergencia. Las direcciones de correo electrónico se comparten habitualmente por motivos legítimos. La situación merece mayor atención si la dirección está vinculada a cuentas financieras, se utiliza para recuperar cuentas o empieza a recibir mensajes sospechosos de inicio de sesión, restablecimiento de contraseña o actividad financiera.