Durante décadas, la imagen clásica del robo bancario involucraba a personas enmascaradas entrando a una sucursal física. Hoy en día, el atraco del siglo ocurre en completo silencio, sin armas y desde cualquier parte del mundo. Nuestro teléfono inteligente se ha convertido en la bóveda principal de nuestro patrimonio. En un solo dispositivo de cristal y metal, albergamos nuestras cuentas corrientes, ahorros de toda la vida, carteras de inversión y líneas de crédito. Esta inmensa concentración de valor ha transformado a las aplicaciones bancarias móviles en el objetivo principal de las redes globales de cibercrimen.
La conveniencia de la banca móvil es innegable; podemos realizar transferencias transfronterizas o pagar facturas mientras esperamos el autobús. Sin embargo, esta misma fricción reducida es exactamente lo que los estafadores explotan. A medida que los bancos implementan medidas de seguridad más estrictas, como el cifrado de extremo a extremo y la biometría, los delincuentes no atacan a los servidores del banco: te atacan a ti.
El fraude financiero digital ha evolucionado mucho más allá del clásico correo electrónico mal escrito de un “príncipe extranjero” pidiendo dinero. Las nuevas modalidades son psicológicamente devastadoras, tecnológicamente sofisticadas y altamente personalizadas. Para proteger tu patrimonio en esta era hiperconectada, la alfabetización en ciberseguridad financiera ya no es opcional. En esta guía profunda y detallada, diseccionaremos las tácticas de fraude móvil más recientes, cómo funcionan a nivel técnico y psicológico, y qué contramedidas debes implementar inmediatamente para blindar tus cuentas.
1. El Secuestro de tu Identidad Digital: SIM Swapping
Una de las modalidades más aterradoras y efectivas en la actualidad es el intercambio de tarjeta SIM, conocido en inglés como SIM Swapping. A diferencia del phishing tradicional, donde el delincuente intenta engañarte para que reveles tus contraseñas, en el SIM Swapping el ataque ocurre completamente fuera de tu teléfono, directamente en las oficinas de tu proveedor de telefonía móvil.
¿Cómo funciona el ataque?
El delincuente recopila tu información básica (nombre completo, fecha de nacimiento, número de teléfono y quizás tu dirección) a través de bases de datos filtradas en la “Dark Web” o simplemente investigando tus redes sociales. Con esta información, llaman a tu proveedor de telefonía (o se presentan físicamente en una tienda) haciéndose pasar por ti. Afirman que su teléfono fue robado o perdido y solicitan que tu número de teléfono se transfiera a una nueva tarjeta SIM que ellos controlan.
En el momento en que el representante de servicio al cliente aprueba la transferencia, tu teléfono pierde inmediatamente la señal de red. Desde ese instante, el estafador recibe todas tus llamadas y, lo que es más crítico, todos tus mensajes SMS.
Dado que la mayoría de los bancos todavía utilizan mensajes de texto SMS como método de Autenticación de Dos Factores (2FA) para confirmar transferencias o restablecer contraseñas, el delincuente ahora tiene la llave maestra. Simplemente abren tu aplicación bancaria (o la versión web), hacen clic en “Olvidé mi contraseña”, reciben el código de verificación por SMS en su propia tarjeta SIM, cambian tus credenciales y vacían tus cuentas en cuestión de minutos.
2. Troyanos Bancarios y Ataques de Superposición (Overlay Attacks)
Incluso si nunca compartes tus contraseñas y tu tarjeta SIM está segura, tu aplicación bancaria puede ser comprometida desde adentro de tu propio dispositivo. Los ciberdelincuentes han desarrollado malware específico conocido como “Troyanos Bancarios”. Estos programas maliciosos se esconden dentro de aplicaciones aparentemente inofensivas en las tiendas de apps, como lectores de PDF, aplicaciones de linterna, escáneres de códigos QR o editores de fotos.
La técnica de “Superposición”
Una vez que descargas e instalas la aplicación infectada, esta permanece inactiva para evadir los controles de seguridad de Google Play Protect o Apple App Store. Sin embargo, monitorea silenciosamente tu actividad. En el momento exacto en que tocas el ícono de tu aplicación bancaria legítima para abrirla, el troyano reacciona en milisegundos.
Lo que hace es pintar una pantalla falsa (un overlay) exactamente igual a la pantalla de inicio de sesión de tu banco sobre la aplicación real. Tú crees que estás introduciendo tu usuario y contraseña en tu banco, pero en realidad estás escribiendo directamente en el formulario del estafador. Una vez que capturan tus credenciales, la pantalla falsa desaparece, te redirigen a la app real (haciéndote creer que solo hubo un pequeño fallo de carga) y los estafadores proceden a iniciar sesión desde su propio dispositivo para robar tus fondos.
3. Ingeniería Social Avanzada: Spoofing y Clonación de Voz por IA
El eslabón más débil en cualquier sistema de seguridad financiera siempre es el ser humano. La ingeniería social se basa en manipular las emociones de la víctima (generalmente el miedo o la urgencia) para que cometa un error que los sistemas de seguridad del banco no pueden detener, porque es el propio usuario quien autoriza la transacción.
Spoofing Telefónico
Actualmente, los estafadores utilizan software de suplantación de identidad (Spoofing) para hacer que en el identificador de llamadas de tu pantalla aparezca exactamente el nombre y número oficial de tu banco. Cuando respondes, una persona con un tono extremadamente profesional, que incluso puede saber los últimos 4 dígitos de tu tarjeta, te informa que han detectado “actividad fraudulenta” en tu cuenta. Para “detener” el fraude, te piden que verifiques tu identidad proporcionándoles el código de seguridad que acaba de llegar a tu teléfono. Ese código es, en realidad, la autorización que ellos acaban de solicitar para vaciar tu cuenta.
El factor de la Inteligencia Artificial
En los ataques más sofisticados recientes (conocidos como Deepfakes de audio), los estafadores utilizan herramientas de Inteligencia Artificial para clonar la voz de un familiar, un jefe o tu asesor financiero basándose en clips cortos extraídos de redes sociales. Te llaman con esa voz clonada, solicitando una transferencia urgente a través de la aplicación móvil por una supuesta emergencia, anulando cualquier sospecha mediante la familiaridad de la voz.
4. Fraude de Pago Push Autorizado (APP Fraud) en Plataformas Instantáneas
Con el auge de los sistemas de pago instantáneo (como Zelle en EE. UU., Bizum en España, Pix en Brasil o SPEI en México), el panorama del fraude ha cambiado. Estas plataformas mueven el dinero de una cuenta a otra en segundos y, por diseño, las transacciones son irreversibles, como si entregaras dinero en efectivo de mano en mano.
El fraude APP (Authorized Push Payment) ocurre cuando el estafador no necesita hackear tu aplicación; te convence para que seas tú quien abra la app y envíe el dinero voluntariamente. Esto suele ocurrir mediante estafas de inversión falsas en criptomonedas, suplantación de facturas de proveedores legítimos o fraudes románticos.
El peligro masivo del fraude APP radica en la responsabilidad legal. Si un hacker vulnera los sistemas del banco y te roba, el banco generalmente te reembolsará el dinero. Pero si tú mismo abriste la aplicación bancaria, pasaste la seguridad biométrica y autorizaste el envío del dinero bajo engaño, la mayoría de las instituciones financieras argumentarán que ellos cumplieron su parte tecnológica y se negarán a reembolsarte los fondos.
Estrategias Proactivas para Blindar tu Banca Móvil
Conocer las tácticas es solo la mitad de la batalla; la prevención técnica y conductual es la otra mitad. Para blindar verdaderamente tus finanzas móviles, debes adoptar un enfoque de “Cero Confianza” (Zero Trust) y modificar la forma en que interactúas con tu dispositivo:
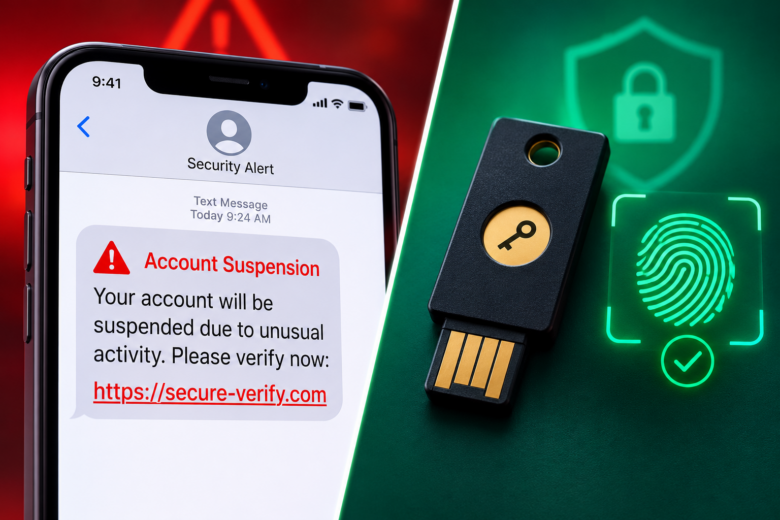
- Erradica el SMS como método de seguridad: El SMS está obsoleto y es vulnerable al SIM Swapping. Entra a la configuración de seguridad de tu banco y cambia tu método de Autenticación de Dos Factores (2FA). Utiliza una aplicación de autenticación (como Google Authenticator o Authy) que genera códigos localmente en tu dispositivo y no depende de la red telefónica. Si tu banco lo permite, utiliza llaves de seguridad físicas (como YubiKey).
- Configura alertas de transacciones mínimas: No esperes a revisar tu estado de cuenta a fin de mes. Configura tu aplicación para que te envíe una notificación push y un correo electrónico por cada transacción que supere 1 dólar/euro. Si alguien compromete tu cuenta, te enterarás en el primer segundo que intenten mover dinero, dándote tiempo para bloquear las tarjetas.
- Higiene estricta de aplicaciones (App Hygiene): Nunca instales aplicaciones bancarias (ni ninguna otra app) fuera de las tiendas oficiales (sideloading). Además, revisa regularmente los “Permisos” en la configuración de tu teléfono. Si una aplicación de calculadora o linterna solicita permiso para leer tus mensajes de texto SMS o acceder a la función de “Accesibilidad” del teléfono (la herramienta que los troyanos usan para ejecutar ataques de superposición), elimínala inmediatamente.
- La regla de colgar y verificar: Si recibes una llamada de “tu banco” alertando sobre un fraude, sin importar cuán profesional suene o si el número en pantalla parece legítimo, cuelga inmediatamente. Busca el número oficial impreso en el reverso de tu tarjeta de crédito física y llama tú mismo. Esta simple acción de romper el canal de comunicación del estafador anula el 99% de los ataques de ingeniería social.
- Utiliza bloqueos biométricos duales: Asegúrate de que tu teléfono requiera FaceID o huella dactilar para desbloquearse, pero exige a tu aplicación bancaria que solicite nuevamente la verificación biométrica no solo para abrirse, sino específicamente en el paso final antes de confirmar y enviar cualquier transferencia de dinero.
Conclusión: La Paranoia Saludable como Activo Financiero
A medida que la tecnología bancaria avanza, también lo hace la sofisticación de quienes buscan explotarla. En el ámbito de la seguridad financiera digital, un nivel de “paranoia saludable” es tu mayor activo. Mantener tus aplicaciones actualizadas, desconfiar inherentemente de cualquier comunicación urgente e imprevista, y comprender cómo las comodidades (como los pagos instantáneos) también son vulnerabilidades, te permitirá disfrutar de los beneficios de la banca móvil moderna sin convertirte en la próxima estadística del cibercrimen global.
Preguntas Frecuentes
¿Es más seguro usar la aplicación móvil del banco o iniciar sesión desde el navegador web de mi computadora?
Generalmente, la aplicación móvil oficial es más segura. Las apps operan en entornos “sandbox” (aislados) dentro del sistema operativo de tu teléfono (iOS o Android), lo que dificulta que el malware interfunda con ellas, a diferencia de los navegadores web tradicionales que son altamente susceptibles a extensiones maliciosas, phishing y virus informáticos.
Me robaron el teléfono celular físico, ¿qué es lo primero que debo hacer para proteger mis cuentas bancarias?
Antes incluso de contactar a la policía, utiliza otro dispositivo para contactar inmediatamente a tu banco y bloquear tus cuentas y tarjetas vinculadas a ese dispositivo. Segundo, contacta a tu operador telefónico para suspender la línea y evitar que reciban códigos SMS. Finalmente, utiliza las herramientas de “Buscar mi dispositivo” de Apple o Google para borrar (wipe) el contenido de tu teléfono de forma remota.
¿Los bancos me devuelven el dinero si soy víctima de un Troyano Bancario?
Depende de la jurisdicción y la investigación del banco. Si se demuestra que el robo ocurrió debido a un malware sofisticado que sobrepasó las medidas de seguridad razonables y tú no actuaste con “negligencia grave” (como dar tu contraseña voluntariamente o ignorar advertencias explícitas de seguridad del teléfono), las regulaciones en EE. UU. (Regulation E) y Europa (PSD2) generalmente obligan al banco a reembolsar los fondos robados.
¿Qué es el “bloqueo de SIM” (SIM Lock) y cómo me protege?
Es una función de seguridad proporcionada por tu operador de telefonía móvil. Al solicitar que pongan un “PIN de puerto” o bloqueen tu SIM en su sistema, exiges que cualquier intento futuro de transferir tu número de teléfono a una nueva tarjeta SIM (SIM Swapping) requiera una contraseña adicional secreta o tu presencia física obligatoria en la tienda con una identificación gubernamental.
Fuentes y Referencias Consultadas
- INTERPOL & Europol: Informes anuales sobre las tendencias del cibercrimen financiero organizado y redes de Troyanos Bancarios (como FluBot).
- Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA): Protocolos y directrices de protección contra ataques de SIM Swapping y Autenticación Multifactor (MFA).
- Documentación de Seguridad de OWASP: Proyecto Abierto de Seguridad de Aplicaciones Web, secciones de estándares de seguridad en aplicaciones móviles e Inyecciones de Interfaz.